Das Ende der SMS-MFA in Entra ID: Warum CIOs jetzt auf FIDO2 setzen sollten

Am 1. Februar 2027 stellt Microsoft SMS- und Sprachcodes für die meisten Nutzer in Entra ID ein. Wer dann nur noch ein Telefon als zweiten Faktor hat, muss bei der Anmeldung einen unterstützten Passkey registrieren, sonst geht es nicht mehr weiter. Drei Gründe sprechen dafür, jetzt auf FIDO2-Sicherheitsschlüssel umzustellen: die Frist, die Phishing-Anfälligkeit von SMS und Push sowie die Erwartungen aus NIS2 und von Cyber-Versicherern.
Für Admin-Zugriffe auf die Microsoft-Portale verlangt Microsoft in Entra ID schon heute MFA (Multi-Faktor-Authentifizierung). Wer die Umstellung selbst plant, statt sie von einem Anmeldedialog erzwingen zu lassen, behält die Kontrolle über Zeitpunkt und Methode.
Was bei Microsoft schon gilt und was noch kommt
Zwei Entwicklungen werden gern vermischt. Die MFA-Pflicht für Admin-Zugriffe auf Microsoft-Umgebungen ist weitgehend abgeschlossen. Die Abschaltung der Microsoft-eigenen SMS- und Voice-Codes betrifft dagegen alle Nutzer und beginnt gerade erst.
MFA-Pflicht für Admin-Portale
Seit Oktober 2024 verlangt Microsoft MFA bei der Anmeldung am Azure-Portal, am Microsoft Entra Admin Center und am Intune Admin Center, dort auch für lesende Zugriffe. Das Microsoft 365 Admin Center folgte ab Februar 2025. Die Phase 2 gilt seit dem 1. Oktober 2025 für Azure CLI, Azure PowerShell, die Azure-App, IaC-Werkzeuge und die REST-API, dort derzeit aber nur für Create-, Update- und Delete-Operationen. Ein rein lesender Zugriff bleibt bisher auch ohne MFA möglich. Tenants mit komplexen Umgebungen konnten Phase 2 bis zum 1. Juli 2026 aufschieben, diese Frist ist verstrichen.
Ausnahmen gibt es nicht mehr, auch Notfallkonten (Break Glass Accounts) müssen MFA nutzen. Nur Workload-Identitäten wie Managed Identities und Service Principals sind bisher nicht betroffen. Benutzerkonten, die als Dienstkonto für Skripte dienen, sind es aber sehr wohl.
Abschaltung der Microsoft-eigenen SMS- und Voice-Codes
Microsoft stuft SMS und Voice nicht mehr als sichere Verfahren ein und macht Passkeys zum neuen Standard. Der Zeitplan sieht dabei wie folgt aus:
- 1. September 2026: Seit diesem Tag sind Benutzer, die für SMS oder Voice aktiviert sind, automatisch für Passkeys freigeschaltet. Die Registrierungskampagne steht auf „Microsoft Managed“ und fordert diese Nutzer nach der nächsten MFA-Anmeldung zur Passkey-Registrierung auf. Der Hinweis lässt sich standardmäßig unbegrenzt verschieben.
- 1. Februar 2027: Microsoft stellt SMS und Voice für alle Nutzer ein, außer für Global Administratoren und externe Nutzer. Interne Gastbenutzer sind ab diesem Datum ebenfalls betroffen. Das gilt auch für die Passwortrücksetzung per Self-Service (SSPR).
- Nach dem 1. Februar 2027: Wer nur noch SMS oder Voice als MFA-Methode hat, muss bei der Anmeldung einen Passkey registrieren, bevor er weiterarbeiten kann. Dafür gibt es kein Opt-out. Ein Konto wird dabei nicht gesperrt, ohne Passkey-Registrierung geht die Anmeldung aber nicht weiter. Wer bereits TOTP registriert hat und nutzt, bekommt die Aufforderung nicht.
- 1. Juli 2027: Dieselbe Regel gilt für Global Administratoren (solange die Rolle aktiv ist) und externe Nutzer.
Wer SMS oder Voice aus regulatorischen oder betrieblichen Gründen behalten muss, bindet einen Telefonie-Anbieter über den Microsoft Security Store an. Zur Wahl stehen Soprano, Telesign und Infobip. Laut Microsoft ist diese Anbindung seit dem 30. Oktober 2026 allgemein verfügbar. Die Kosten richten sich nach Anbieter, Region und Nutzung, hinzu kommen Azure-Kosten für die Integration in der eigenen Subscription. Der Wechsel auf Passkeys kostet laut Microsoft nichts extra. Authenticator-Codes (TOTP) bleiben nutzbar, erfüllen aber keine Richtlinie, die phishingresistente MFA verlangt.
Wer mehr Zeit braucht, kann den gesamten Tenant bis zum 1. Februar 2027 per Opt-out von der automatischen Passkey-Aktivierung und der Registrierungskampagne ausnehmen (über Microsoft Graph, beta-Endpunkt, Eigenschaft passkeyDynamicMigration). Die Abschaltung selbst lässt sich nicht aufschieben. Der Zeitplan gilt zudem nur für die öffentliche Microsoft Cloud.
Bis Februar 2027 ist genug Zeit für einen Pilot und einen gestaffelten Rollout, aber nicht für Abwarten.
Bedrohungslage 2026 und warum SMS und Push-App nicht mehr ausreichen
Viele Unternehmen halten SMS-Codes oder Push-MFA auf dem Smartphone für ausreichend. Für Angreifer sind beide Verfahren kein Hindernis mehr. Microsoft zählt SMS und Voice in seinen FAQ selbst „among the most vulnerable authentication methods“, also zu den anfälligsten Verfahren überhaupt.
- Adversary-in-the-Middle (AiTM) Phishing: Angreifer schalten eine gefälschte Anmeldeseite zwischen Nutzer und Entra ID. Gibt der Nutzer Passwort und SMS-Code ein, greift der Angreifer das Session-Token ab und umgeht die MFA.
- MFA-Bombing und Push-Fatigue: Skripte überfluten Mitarbeiter mit Push-Anfragen, bis jemand genervt oder versehentlich bestätigt.
- SIM-Swapping: SMS wurden nie für Sicherheitsanwendungen konzipiert. Das Umleiten von Nachrichten über das Mobilfunknetz ist ein bekannter Angriffsweg.
Auch die Authenticator-App mit Push-Anmeldung zählt in Entra ID nicht zu den phishingresistenten Verfahren. Dazu gehören laut Microsoft derzeit FIDO2-Sicherheitsschlüssel, Windows Hello for Business (bzw. Plattform-Anmeldeinformationen) sowie die zertifikatsbasierte Anmeldung.
Schulungen allein lösen das Problem nicht. In einer Studie der UC San Diego mit rund 19.500 Beschäftigten von UC San Diego Health über acht Monate lag die Fehlerquote nach eingebettetem Phishing-Training im Schnitt nur 1,7 Prozentpunkte unter der Kontrollgruppe. Die Studie erschien beim IEEE Symposium on Security and Privacy 2025 und wurde auf der Black Hat USA 2025 vorgestellt. Die Abwehr muss deshalb technisch auf Protokollebene erzwungen werden, eben durch phishingresistente Authentifizierung.
FIDO2 und Hardware-Token
FIDO2/WebAuthn bindet die Anmeldung an die tatsächliche Domain des Dienstes. Eine gefälschte Webseite kann einen FIDO2-Schlüssel nicht täuschen, der Login wird verweigert. In der Authentication Methods Policy heißt die Methode „Passkey (FIDO2)“, in der Methodenliste eines Nutzers erscheint sie als „Passkey (Device bound)“ oder „Passkey (Synced)“. Microsoft unterscheidet also synchronisierte von gerätegebundenen Passkeys. Die FIDO2-Hardware-Keys gehören zu den gerätegebundenen Passkeys.
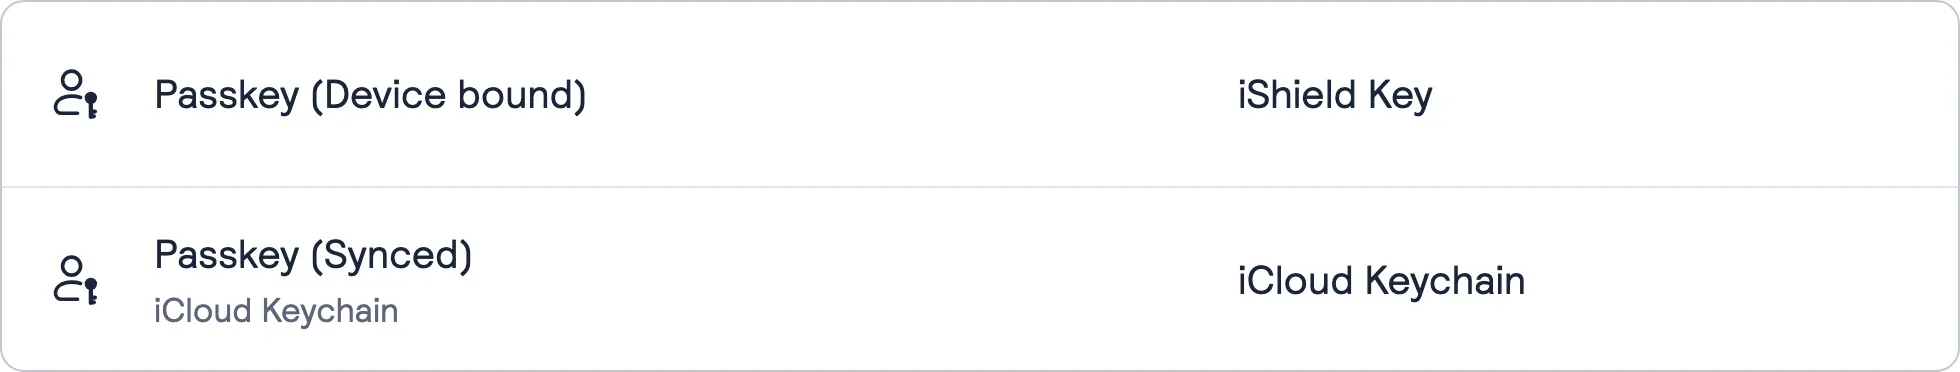
Registrierte Passkeys in Entra ID: ein gerätegebundener Passkey (iShield Key) und ein synchronisierter Passkey (iCloud Keychain).
Passkeys auf dem Smartphone sind in vielen Szenarien nützlich, stoßen in vielen Unternehmen aber schnell an ihre Grenzen:
- Nicht alle Mitarbeiter haben ein Diensthandy (BYOD und Datenschutz).
- In sensiblen Bereichen wie Produktion, Reinräumen oder Hochsicherheitszonen sind Smartphones verboten.
- Private Keychains sind aufwendig zu verwalten.
Worauf es bei Hardware-Keys ankommt
Für europäische Unternehmen und KRITIS-Betreiber zählt bei Sicherheits-Hardware die Lieferkette. Bei der Auswahl helfen vier Fragen:
Wie ist der Schlüssel geschützt? Entscheidend ist ein zertifiziertes Secure Element, in dem der private Schlüssel gegen Auslesen gesichert ist.
Wer entwickelt und fertigt die Hardware, und vor allem wo?
Steht das Modell auf Microsofts Liste der FIDO2-Keys, die Entra ID per Attestation prüfen kann?
Passen Bauform und Schnittstellen (USB-A, USB-C, NFC) zu den Endgeräten, und braucht es Zusatzfunktionen wie Zutrittssysteme?
Zwei verbreitete Modelle: Swissbit und YubiKey
Wie diese Prüfung aussehen kann, zeigen zwei verbreitete Modelle. Die Angaben zur Hardware stammen jeweils vom Hersteller.
Swissbit iShield Key 2
- Das Secure Element ist laut Swissbit nach Common Criteria EAL6+ eingestuft. Die Einstufung gilt für den Chip, nicht für den gesamten Key. Dazu gibt es eine Variante mit FIPS 140-3 Level 3.
- Swissbit entwickelt Hardware und Firmware selbst und fertigt den Key nach eigener Angabe in Berlin. Eine BSI-Zertifizierung nennt der Hersteller auf seiner Produktseite nicht.
- Es gibt USB-A und USB-C, jeweils mit NFC, sowie Varianten mit MIFARE DESFire EV3 für Zutritts- und Zeiterfassungssysteme.
YubiKey 5 Series von Yubico
- Die Serie gibt es mit USB-A, USB-C, NFC und Lightning. Neben FIDO2 unterstützt sie Smartcard (PIV), OTP und OpenPGP. Als Schutz nennt Yubico ein Hardware Secure Element, ohne dazu auf der Produktseite eine Zertifizierung anzugeben.
- Die Validierung nach FIPS 140-3 gilt nur für die separate YubiKey 5 FIPS Series, nicht für die Standardserie. Yubico nennt für diese Serie eine Fertigung in den USA und in Schweden. Eine Fertigungsangabe für die Standardserie und eine BSI-Zertifizierung finden sich auf den Produktseiten nicht.
Für beide Hersteller führt Microsoft mehrere Modelle auf der Attestation-Liste für Entra ID, bei Swissbit etwa den iShield Key 2 samt Enterprise- und FIPS-Varianten, bei Yubico die YubiKey 5 Series, die FIPS Series und die Bio Series. Pro Modell stehen dort oft mehrere AAGUIDs, etwa getrennt nach Consumer- und Enterprise-Profil. Wer Key-Restrictions setzt, muss alle gewünschten Einträge übernehmen. Andere Hersteller auf derselben Liste lassen sich nach denselben Kriterien prüfen.
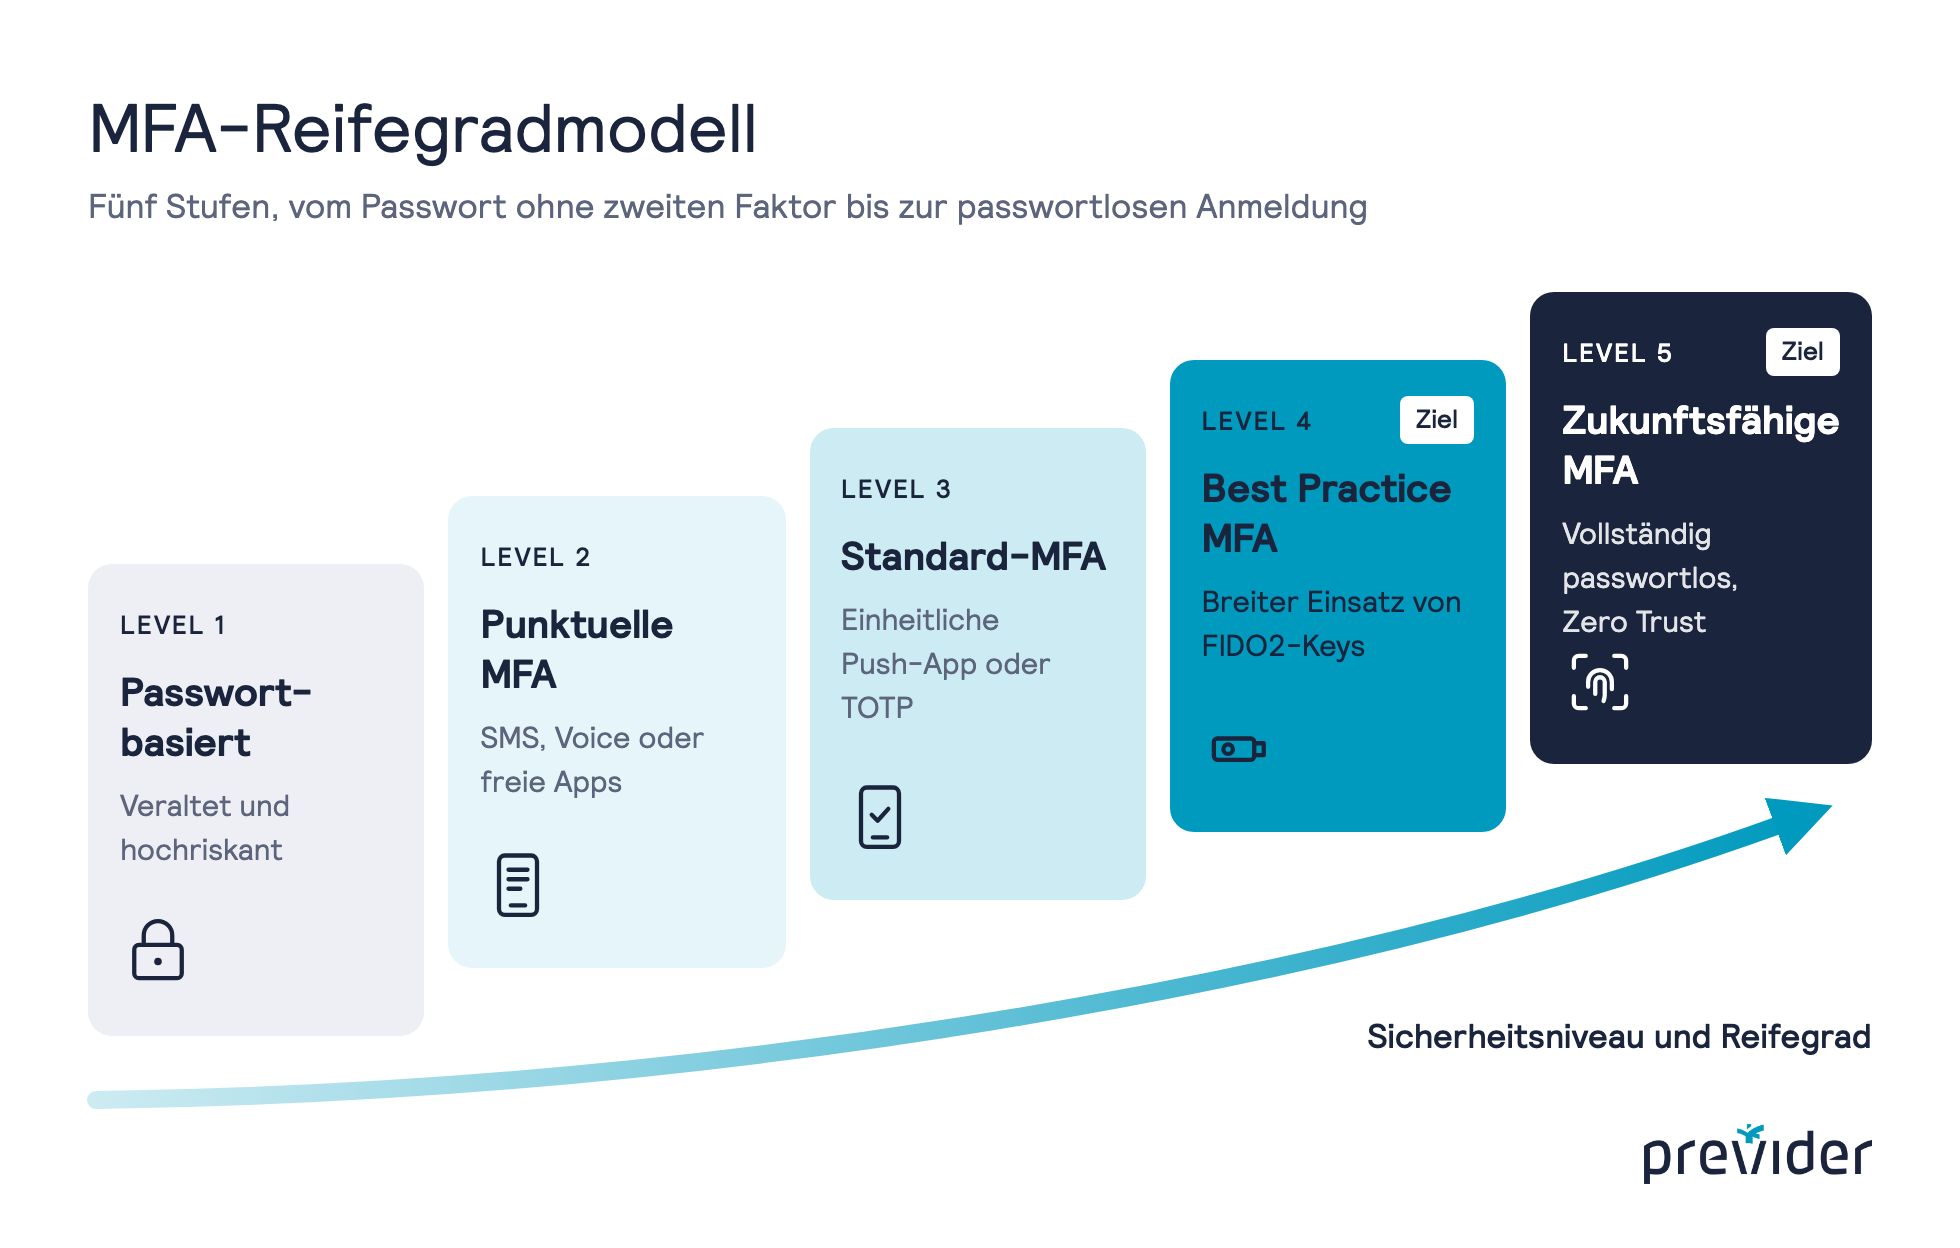
MFA-Reifegradmodell in fünf Stufen. Level 4 ist aus meiner Sicht Best Practice, Level 5 die passwortfreie Ausbaustufe. Als Ziel bieten sich Level 4 oder 5 an.
NIS2, DORA und Cyber-Versicherungen
Die Modernisierung der Authentifizierung ist längst kein reines IT-Projekt mehr:
- NIS2: Das deutsche Umsetzungsgesetz gilt seit dem 6. Dezember 2025. § 30 Abs. 2 Nr. 10 BSIG nennt MFA oder kontinuierliche Authentifizierung ausdrücklich als Mindestmaßnahme des Risikomanagements, ebenso gesicherte Sprach-, Video- und Textkommunikation. Die europäische Vorlage steht in Art. 21 Abs. 2 Buchst. j der NIS2-Richtlinie. Phishingresistenz ist in beiden nicht ausdrücklich erwähnt.
- DORA: Für Finanzunternehmen verlangt Art. 9 Abs. 4 Buchst. d der Verordnung (EU) 2022/2554 Konzepte und Protokolle für starke Authentifizierungsmechanismen, die auf einschlägigen Normen beruhen. MFA nennt die Verordnung dort nicht ausdrücklich, sie ist aber der naheliegende Weg dorthin.
- Cyber-Versicherungen: Wer eine Cyber-Police hat, sollte in den Vertragsbedingungen und im Antragsfragebogen nachsehen, welche Angaben zur Authentifizierung dort gemacht wurden. Stimmen sie nach der Umstellung nicht mehr, gehört das mit dem Versicherer geklärt.
Dieser Beitrag ist keine Rechtsberatung.
Handlungsempfehlungen für CIOs und IT-Leiter
Für einen geordneten Übergang empfiehlt sich dieses Vorgehen:
- Bestandsaufnahme im Tenant: Finden Sie heraus, wer noch SMS oder Voice nutzt. Microsoft stellt dafür das PowerShell-Skript entra-sms-voice-usage-analyzer bereit, noch mehr Informationen liefert unser Microsoft 365 Tenant Check.
- Passkeys aktivieren: Aktivieren Sie Passkey (FIDO2) in der Authentication Methods Policy und starten Sie für die SMS- und Voice-Nutzer eine eigene Kampagne. Wer mehr Zeit braucht, nutzt den Opt-out bis zum 1. Februar 2027. Entfernen Sie Nutzer aus dem Geltungsbereich von SMS und Voice, sobald sie ihren Ersatz getestet haben.
- Passkey-Profil für Hardware-Keys anlegen: Ein Profil für gerätegebundene Passkeys mit erzwungener Attestation und den AAGUIDs der freigegebenen Key-Modelle stellt sicher, dass nur diese Schlüssel registriert werden. Die Attestation wird nur bei der Registrierung geprüft, bereits registrierte Keys bleiben nutzbar. Passkey-Profile lassen sich nach der Umstellung nicht mehr zurücknehmen. Außerdem erlaubt Entra ID höchstens drei Passkey-Profile in der Policy, planen Sie die Aufteilung deshalb vorab. Synchronisierte Passkeys unterstützen laut Microsoft keine Attestation, dafür braucht es bei Bedarf ein eigenes Profil.
- Conditional Access schärfen: Verlangen Sie die Authentifizierungsstärke „Phishing-resistant MFA“, gestaffelt nach Schutzbedarf. Beginnen Sie bei den Global Administratoren, dann folgen die Fachbereiche. Planen Sie auch die Notfallkonten ein. Microsoft und auch wir empfehlen dafür gerätegebundene Passkeys oder die zertifikatsbasierte Anmeldung.
- Hardware-Token ausrollen: Mitarbeiter ohne Diensthandy oder in Bereichen mit Smartphone-Verbot erhalten FIDO2-Hardware-Keys. Global Administratoren sollten nicht bis zum 1. Juli 2027 warten.
- Temporary Access Pass (TAP) einführen: Nutzen Sie TAPs für das Onboarding neuer Mitarbeiter und die Erstregistrierung der Token ohne Umweg über Passwörter.
- Telefonie-Anbieter nur bei echtem Bedarf: Prüfen Sie Soprano, Telesign oder Infobip erst dann, wenn ein regulatorischer oder betrieblicher Grund SMS oder Voice erzwingt. Für alle Nutzer ohne Telefonie-Anbieter und ohne andere MFA-Methode wird die Passkey-Registrierung ab dem 1. Februar 2027 zur Pflicht.
Bereit für den Wechsel? Machen Sie den Microsoft 365 Tenant Check
Die Konfiguration von Microsoft Entra ID und Conditional Access entscheidet darüber, ob Ihre MFA-Strategie lückenlos schützt oder Angriffspunkte offenlässt.
Unser Microsoft 365 Tenant Check prüft Ihre Umgebung in über 500 Tests, darunter Ihre Identitäts- und Authentifizierungskonfiguration. Die Auswertung zeigt, wo Sie heute stehen, und ist die Grundlage für die Migration auf phishingresistente Verfahren.
Für das Thema dieses Beitrags heißt das unter anderem:
- Identifikation von Sicherheitslücken und veralteten MFA-Methoden (SMS, Voice) in Ihrem Tenant
- Überprüfung Ihrer Conditional Access Policies auf Best Practices
- Bewertung Ihrer Bereitschaft für FIDO2- und Passkey-Rollouts
Jetzt Microsoft 365 Tenant Check vereinbaren
Darüber hinaus helfen wir Ihnen natürlich auch gern bei der Implementierung und beim Rollout von FIDO2-Token in Ihrem Unternehmen. Sprechen Sie mich einfach bei LinkedIn an oder vereinbaren Sie gleich einen Termin.